

에임 인텔리전스(AIM Intelligence)
AI 레드팀 및 가드레일 플랫폼
AI 레드팀 및 가드레일 플랫폼
AI 에이전트는 의사결정을 내리고, API를 호출하며, 직접 행동을 수행하고 있습니다. 그러나 그 과정이 항상 충분히 관찰되고 통제되는 것은 아닙니다.
AIM Intelligence는 실제 공격자가 AI를 악용하기 전에 먼저 AI를 공격하고, 실시간 가드레일을 적용해 모든 AI 에이전트를 통제 가능한 상태로 유지합니다.
AI 레드팀, 실시간 가드레일, 보안 프레임워크 컨설팅까지 AIM Intelligence의 통합 솔루션으로 복잡한 AI 리스크에 한 번에 대응할 수 있습니다.
업계 최고 수준의 성공률로 수백만 개의 공격 시나리오를 자동 생성합니다. 프롬프트 수준 공격을 넘어선 엔드투엔드 에이전트 기반 레드팀 공격과 텍스트, 이미지, 오디오, 비디오 및 물리적 AI를 포함한 모든 양식에 대한 공격, 비즈니스 로직 기반 맞춤형 취약점 테스트를 제공합니다.
개인정보, 영업비밀 등 민감한 데이터를 탐지하고 보호합니다. 성능 저하를 최소화하면서 초저지연 가드레일과 자율 에이전트를 통해 비정상적인 API 호출을 제어합니다. 퍼플팀 구성 및 직관적인 운영 기능을 갖춘 풀스택 보안 플랫폼입니다.
진화하는 AI는 단순 키워드 차단이나 텍스트 모더레이션 도구만으로 통제할 수 없습니다. AIM Intelligence는 멀티모달 방어, 기업 맞춤형 정책, 지속적으로 개선되는 가드레일, 에이전트 보안을 통해 AI를 전방위적으로 통제합니다. 생성형 AI가 안전하고, 조직의 정책과 목적에 맞게, 통제 가능한 상태로 운영되도록 지원합니다.
AIM Intelligence는 사고가 발생하기를 기다리지 않습니다. ICLR, ICML, ACL 등 주요 AI 학회에서 축적한 연구 성과를 기반으로 멀티모달 및 에이전틱 위협을 선제적으로 분석하고, 자체 공격 분류 체계를 통해 실제 공격으로 이어지기 전에 대응합니다.
AIM Intelligence는 공격자의 관점에서 사고합니다. 수백만 개의 자동화 공격 시나리오를 통해 AI를 선제적으로 스트레스 테스트하고, 프롬프트 수준을 넘어 엔드투엔드 에이전틱 레드팀을 수행하며, 텍스트, 이미지, 오디오, 비디오, 피지컬 AI까지 기존 테스트 방식이 놓칠 수 있는 취약점을 찾아냅니다.
정적인 규칙은 쉽게 한계에 부딪힙니다. AIM Intelligence의 가드레일은 기업 환경에 맞춰 지속적으로 학습하고 적응하며, 자가 개선형 정책 인식 기능과 초저지연 적용, 퍼플팀을 지원하는 엔터프라이즈급 운영 기능을 통해 AI 성능 저하 없이 위협을 실시간으로 차단합니다.
단순한 텍스트 기반 LLM을 넘어 이미지, 오디오, 비디오부터 로보틱스 기반 Physical AI까지 확장합니다. AIM Intelligence는 AI가 상호작용하는 모든 입력과 출력 모달리티를 안전하게 통제합니다.
AIM Intelligence는 모델, 배포 방식, 운영 규모와 관계없이 기존 기업 인프라에 유연하게 통합됩니다. AI 레드팀과 실시간 가드레일을 하나의 플랫폼에서 제공해 개발 단계부터 운영 단계까지 AI 보안 라이프사이클 전반을 보호하며, 자체 개발 LLM과 맞춤형 에이전트, ChatGPT·Gemini 같은 상용 API, Claude Code·GitHub Copilot 같은 코딩 에이전트까지 다양한 AI 환경을 통제할 수 있습니다. 또한 데이터 거버넌스 및 규제 준수 요건에 따라 클라우드 SaaS 또는 완전히 분리된 온프레미스 환경으로 배포할 수 있습니다.
Stinger는 AI의 취약점을 보완하기 위한 적응형 레드티밍 솔루션입니다. 텍스트, 이미지, 오디오, 비디오, 피지컬 AI까지 모든 모달리티를 대상으로 공격을 수행하며 파운데이션 모델부터 자율 에이전트, 실제 운영 중인 애플리케이션까지, 공격자가 악용하기 전에 핵심 취약점을 찾아냅니다.
공격, 응답, 피드백, 컨텍스트를 기반으로 대상 AI 시스템의 취약점을 진단합니다. Stinger Agent는 공격형 AI로서 대상 모델과 상호작용하고, Universal Memory와 Judge를 통해 응답을 평가하며, 보안 취약 여부를 확인합니다.
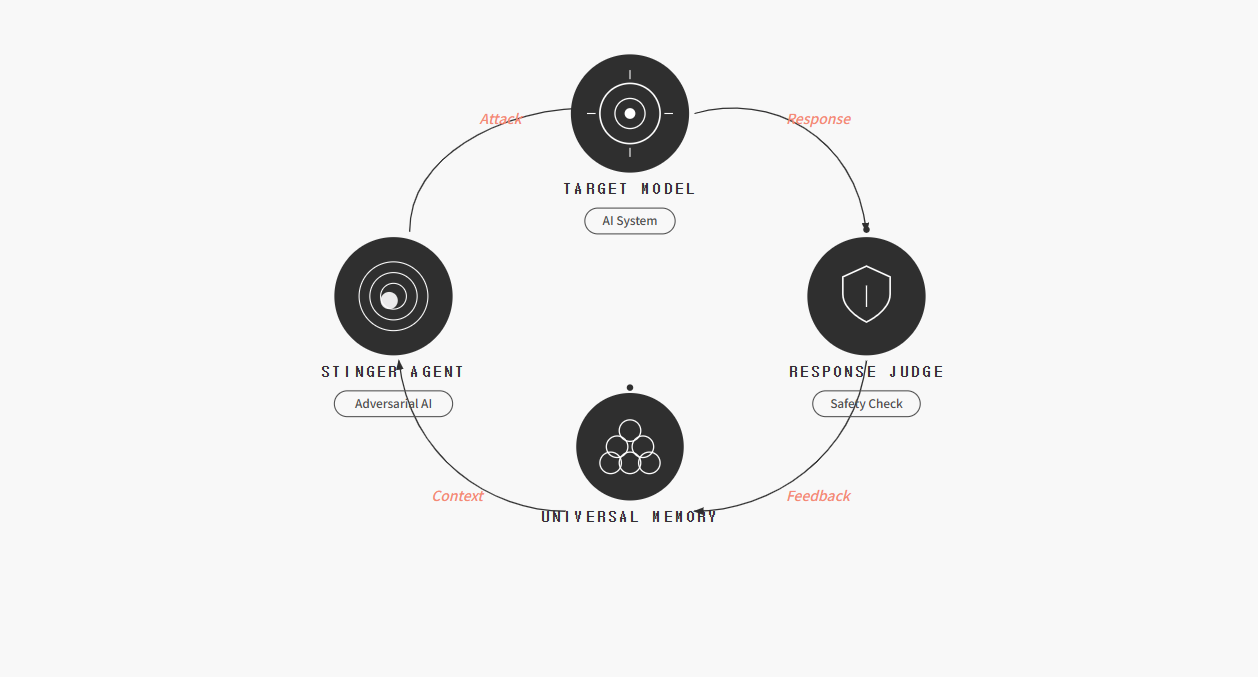
대규모 단일 프롬프트 공격부터, 신뢰를 쌓은 뒤 공격을 수행하는 컨텍스트 기반 멀티턴 공격(Single & Multi-Turn Attacks)까지 지원합니다.
· 모드별 20,000개 이상의 공격 전술
· 평균 3.5턴 내 취약점 악용
· Crescendo, Tree-Search, ActorAttack 지원
RAG XPIA 공격은 AI가 신뢰하는 문서를 통해 악성 페이로드를 주입하는 방식으로, RAG 파이프라인의 취약점을 진단합니다.
· 6개 파일 형식에 걸친 21개 페이로드 유형
· 14개 은닉형 인젝션 기법
· 4개 위험 카테고리 전반에 대한 진단 지
텍스트에 한정되지 않고, AI가 처리하는 모든 모달리티를 대상으로 한 옴니모달 공격(Omni-Modal Attack)을 제공합니다.
· 텍스트: 프롬프트 인젝션, 역할 탈취, 인코딩 공격
· 이미지: 적대적 교란, 유해 콘텐츠
· 오디오 및 비디오: 노이즈 인젝션, 안전성 평가
챗봇, 에이전트, AICC 등 실제 운영 중인 애플리케이션을 직접 공격하고, 파운데이션 모델과 비교 평가(Live Target & Side-by-Side Eval)할 수 있습니다.
· 자동 크롤링 및 대상 분석
· 인증 상태 관리를 위한 세션 매니저(Session Manager)
· 엔드포인트별 맞춤 공격 목표(Custom Attack Goals) 설정
사용자 정의 평가 기준과 자동 리포팅(Custom Judge Mode & Auto-Reporting)을 통해 취약점 매트릭스와 개선 가이드를 제공합니다.
· LLM 기반 사용자 정의 평가자(Judge)
· 공격 기법 x 취약점 매트릭스
· 비교 벤치마크 및 개선 권고
지식재산 보호, 공급망 데이터 유출, 독자 공정 정보 추출 시나리오를 제공합니다.
규제 준수, 환각 기반 금융 자문, 무단 거래 시나리오를 제공합니다.
기밀 정보 추출, 적대적 조작, 운영 보안 테스트 시나리오를 제공합니다.
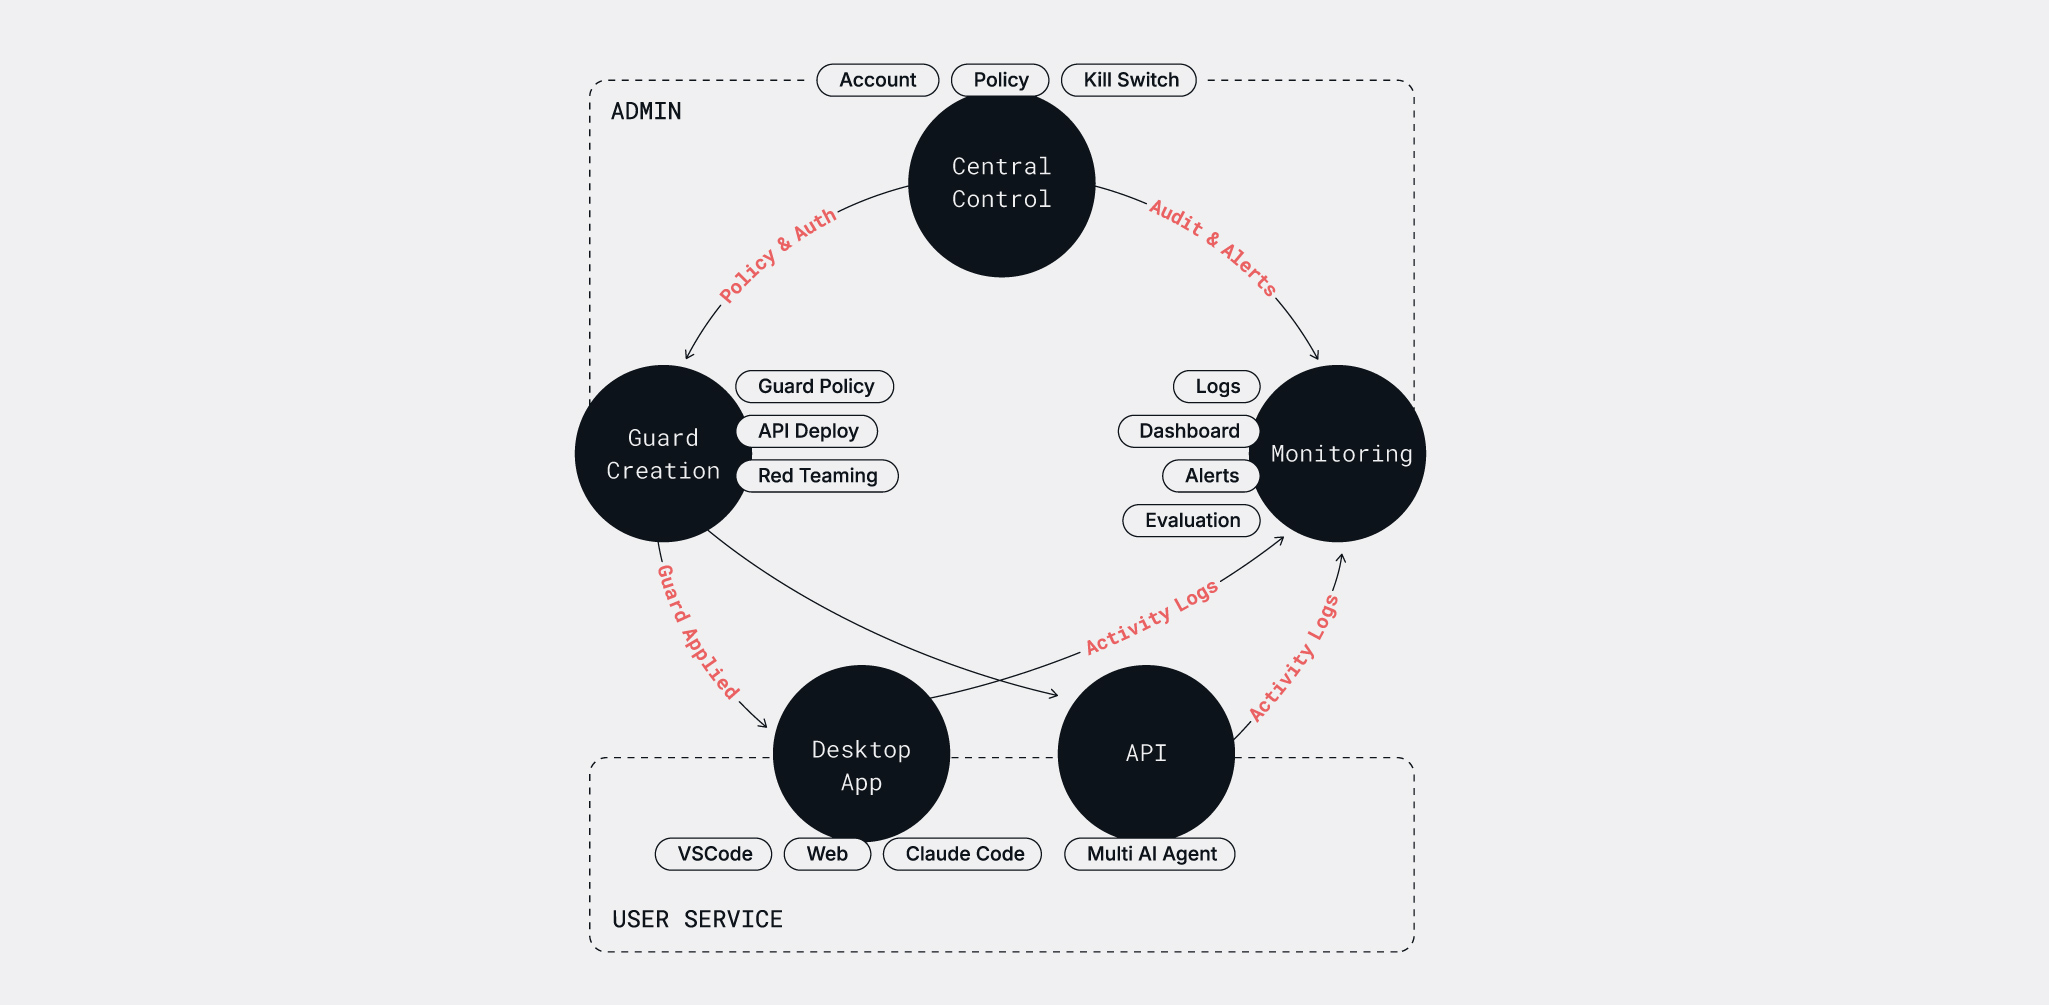
Starfort는 AI 서비스의 위협 탐지부터 정책 적용, 실시간 모니터링까지 지원하는 실시간 통제 플랫폼입니다. 입력부터 출력까지 AI의 모든 순간을 통제합니다.
민감 데이터 유출, 악의적 프롬프트, 비정상적인 에이전트 동작까지 모든 AI 상호작용을 보호하는 실시간 가드레일로 초저지연, 서비스 중단 없는 적용, 완전한 제어를 제공합니다.
초저지연 환경에서도 업계 최고 수준의 탐지 정확도를 제공하도록 설계된 경량 AI 모델입니다. 프롬프트와 응답뿐 아니라 툴 호출, 함수 인자, 에이전트의 의사결정까지 보호합니다.
· 독자적인 SLM + VLM 아키텍처
· 오탐을 최소화하면서 동급 최고 수준의 TPR 제공
· 툴 호출, API 호출, 에이전트 동작을 실시간으로 차단
정규식 기반 탐지를 훨씬 뛰어넘는 다계층 탐지 시스템입니다. 개인정보, 영업비밀, 자격 증명 등 다양한 민감 정보를 모든 파일 형식에서 탐지합니다.
· 4계층 탐지: 정규식 → NER → 컨텍스트 → 키워드
· PDF, DOCX, 이미지 등 멀티모달 파일 마스킹
· 주요 가드레일 솔루션 대비 우수한 성능 검증
보안, 규제 준수, 서비스 품질 정책을 자연어 예시로 정의하고, 조직 전체에 일관되게 적용할 수 있습니다. Auto-Forge는 새롭게 등장하는 위협에 따라 규칙을 자동 업데이트해 정책을 최신 상태로 유지합니다.
· AI 보안, 규제, 서비스 품질 정책 지원
· Auto-Forge: 신규 위협 인텔리전스 기반 자동 정책 업데이트
· 정책 상속을 지원하는 RBAC 및 멀티테넌시
모든 AI 상호작용에 대한 전체 가시성을 제공합니다. 정책 위반을 추적하고, 차단된 요청을 점검하며, 문제 발생 지점을 확인할 수 있습니다. 내장된 퍼플팀 기능을 통해 Stinger의 공격 결과를 방어 체계에 직접 반영할 수 있습니다.
· 중앙 집중식 관리를 위한 Opticon 대시보드
· 퍼플팀: 레드팀 결과를 가드레일 업데이트로 연계
· 요청 단위 로깅 및 감사 추적
인프라 프록시와 API 서비스부터 개별 임직원 엔드포인트까지, AI를 모든 계층에서 보호합니다.
· 프록시 계층: LiteLLM, Kong AI Gateway 연동
· API/SDK 계층: 서비스 직접 연동
· Desktop Agent: ChatGPT, Claude, Gemini, Cursor, Copilot에 대한 엔드포인트 제어
API 또는 SDK를 통해 AI 서비스에 직접 연결합니다. 모든 요청에 실시간 보호가 필요한 고객 대상 애플리케이션에 적합합니다.
기업 인프라 내 서버 프록시로 배포합니다. LiteLLM 또는 Kong AI Gateway를 통해 AWS Bedrock, Azure AI, Vertex AI 및 로컬 모델을 지원합니다.
Windows 및 Mac을 위한 엔드포인트 제어 기능을 제공합니다. AI 도구 사용을 자동으로 감지하고, 민감 데이터가 디바이스 외부로 나가기 전에 점검 및 마스킹합니다.
GPU 리소스를 보유하고 있으며 민감 데이터 보호 요건이 있는 조직에 적합합니다. 기업 데이터센터 또는 프라이빗 클라우드에 연간 라이선스로 제공합니다.
운영 편의성을 기반으로 빠르게 도입하려는 조직에 적합합니다. AIM 관리형 클라우드에 사용량 기반으로 가격이 책정됩니다.
Starfort는 키워드 필터링을 훨씬 넘어서는 기능을 제공합니다. 목적에 맞게 설계된 AI 엔진과 다계층 탐지 방식을 활용해, 컨텍스트 분석, NER, 주제 기반 추론을 수행하며 규칙 기반 시스템이 놓치는 위협까지 탐지합니다.
아니요. Guardian은 실시간 추론에 최적화된 경량 모델입니다. 100ms 미만의 지연 시간으로 동작해 AI 서비스에 미치는 추가 부담을 최소화합니다.
네. Desktop Agent는 임직원 디바이스에서 ChatGPT, Claude, Gemini, Cursor, Copilot 등 AI 도구 사용을 자동으로 감지합니다. 민감 데이터가 엔드포인트 외부로 나가기 전에 기업 보안 정책을 적용합니다.