

기업의 AI 사용은 한두 가지 형태로 정리되지 않습니다. 클라우드 AI 서비스와 GPU, 컨테이너에서 실행되는 모델, 코드 저장소와 개발 파이프라인에 들어간 AI 코드, SaaS에 내장된 생성형 AI 기능, 브라우저에서 사용하는 AI 도구, 그리고 AI 에이전트와 MCP 서버가 함께 늘어나고 있습니다. 보안 책임자와 규제 담당자가 마주하는 질문은 네 가지입니다. AI는 어디에서 실행되고 있는가, 데이터 유출로부터 안전한가, AI 에이전트는 무엇에 접근할 수 있는가, 통제가 작동하고 있다는 사실을 증명할 수 있는가입니다.
Qualys TotalAI는 이 네 가지 질문에 답하기 위한 솔루션입니다. 이 글에서는 TotalAI가 AI 리스크를 어떤 순서로 처리하는지, 어떤 기능을 제공하는지, 기존 리스크 관리 체계와 어떻게 연결되는지를 정리합니다.
☑️ Qualys TotalAI가 다루는 영역
Qualys TotalAI는 AI 자산의 발견, 평가, 조치, 거버넌스를 하나의 솔루션으로 통합한 AI 거버넌스 및 리스크 관리 솔루션입니다. Qualys Enterprise TruRisk Platform 위에서 동작하며, 코드 단계부터 런타임까지 이어지는 AI 리스크 텔레메트리를 통제가 작동하고 있다는 증거로 전환합니다.
빠른 AI 도입 과정에서 생긴 거버넌스 공백을 다루는 것이 이 솔루션의 목적입니다. 기업 전반의 신뢰할 수 있는 AI 인벤토리를 구축하고, 포스처와 행위를 평가하고, 조치 우선순위를 정하고, 감사에 사용할 수 있는 증거를 산출하는 과정이 하나로 연결됩니다. 이 증거는 일회성 점검 결과가 아니라 반복 가능한 형태의 AI 거버넌스로 축적됩니다.
☑️ Qualys TotalAI가 AI 리스크를 처리하는 네 단계
TotalAI는 발견, 평가, 조치, 보고의 네 단계로 AI 리스크를 다룹니다.
발견 : 기업 전반의 섀도우 AI 제거
승인된 AI와 섀도우 AI(Shadow AI)를 함께 발견합니다. 대상 범위는 클라우드 서비스, SaaS, GPU, AI 에이전트, 모델, MCP 서버, 호스트, 컨테이너, AI 코드, 개발 파이프라인, 브라우저 기반 AI입니다. 발견에서 그치지 않고 모델과 프레임워크, 워크로드를 핑거프린팅한 뒤 각 자산을 소유자, 운영 맥락, 노출 상태, 핵심 시스템에 대한 접근 권한에 매핑합니다. 그 결과 무엇이 실행 중이고, 어디에서 실행되며, 누가 소유하고 있고, 승인된 자산인지가 정리된 인벤토리 기준선을 확보하게 됩니다.
평가 : 포스처 점검과 적대적 테스트
AI-SPM과 적대적 테스트를 함께 사용해 AI 스택 전반을 점검합니다. LLM과 MCP 서버를 대상으로 프롬프트 인젝션, 탈옥, 툴 포이즈닝, 통제 실패 여부를 테스트하고, 여기에 eBPF 런타임 활동 관찰과 배포 이전 단계의 시프트 레프트 스캔이 더해져 파이프라인 코드 단계의 리스크를 배포 전에 확인합니다. 취약점 관리와 포스처 관리를 AI 자산까지 확장하고 AI 전용 테스트와 실시간 모니터링을 결합해 360도 리스크 관점을 제공하며, 각 발견 항목에는 포렌식 증거와 심각도 등급이 함께 붙습니다.
조치 : 먼저 처리할 항목의 선별
TruRisk 기반으로 우선순위가 정해진 조치와 가드레일 권고를 제공합니다. 실제로 악용 가능한 항목을 먼저 처리하되, 왜 그 항목이 우선인지에 대한 근거가 함께 제시됩니다. 점수 산정에는 취약점 심각도, 데이터 민감도, 자산 중요도, 비즈니스 맥락, 모델 행위, 런타임 증거가 함께 반영되며, 모델 노출과 아이덴티티 권한, 데이터 민감도를 상호 연관 분석해 유해 조합을 드러냅니다. 정리된 항목은 설정 오류든 노출된 시크릿이든 취약한 접근 정책이든 실패한 모델 테스트든 클라우드, DevOps, AppSec, 아이덴티티 및 GRC 담당 조직으로 라우팅됩니다. 영향도가 큰 AI 리스크에 대해서는 조치 절차를 안내하는 가이드가 제공되며 SecOps와 MLOps 양쪽에서 사용할 수 있습니다. 조치가 적용되면 재테스트를 수행하고 결과를 기록해, 탐지에서 조치와 검증, 문서화까지 이어지는 순환이 닫히면서 리스크가 줄었다는 사실이 증거로 남습니다.
보고 : 보안 통제의 컴플라이언스 리포트화
보안 통제 결과를 자동화된 컴플라이언스 증거와 공급업체 리스크 증거로 전환합니다. 별도의 정리 작업 없이 NIST, EU AI Act, FISMA, OWASP LLM Top 10, MITRE ATLAS, CMMC 2.0 프레임워크 기준에 맞춰 정렬되며, 이 과정에서 보안 질의서 대응이 간소화되고 적용한 AI 가드레일이 작동하고 있다는 사실을 제시하는 감사 대응용 경영진 대시보드가 생성됩니다.
☑️ AI 라이프사이클 단계별 주요 기능
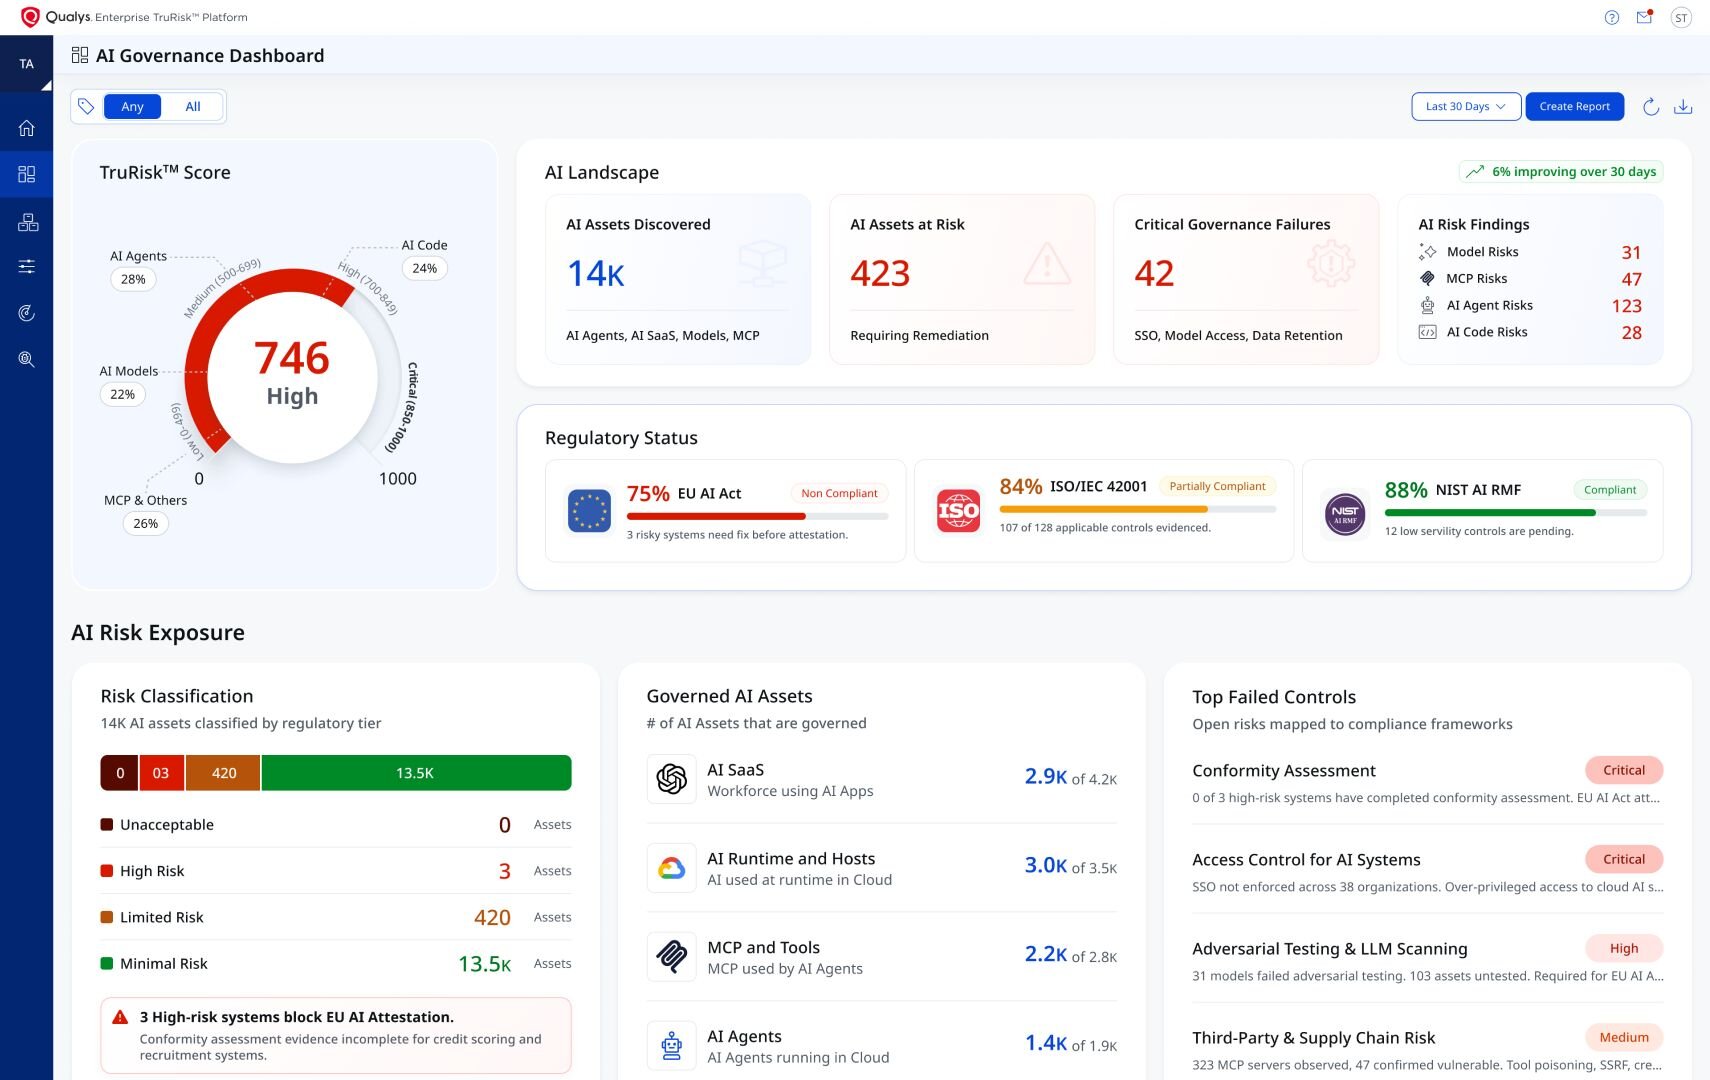
TotalAI는 AI 라이프사이클 전반에서 수집한 리스크 텔레메트리를 통제 유효성과 거버넌스의 증거로 전환합니다. 제공되는 기능은 다음 여섯 가지입니다.
AI 보안 포스처 관리(AI-SPM)
취약점, 설정 오류, 과도한 접근 권한을 포함한 AI 포스처 전반을 확인합니다. 모델, 에이전트, 클라우드 서비스, 통제 항목 사이의 리스크를 상호 연관 분석해 비즈니스 영향이 큰 노출과 유해 조합을 우선순위가 정해진 형태로 제시합니다. 확인 결과는 통제 단위로 정리됩니다. 실패한 보안 및 거버넌스 통제, 클라우드 설정 오류, 취약한 AI 인프라, 과도한 접근 권한, 노출된 모델 또는 MCP 엔드포인트, 누락된 보호 장치를 항목별로 확인할 수 있습니다. 권한과 민감 데이터, 노출 상태, 취약한 통제가 겹치는 유해 조합도 함께 드러납니다.
임직원 생성형 AI와 AI SaaS 사용 관리
임직원 브라우저와 내장형 SaaS 애플리케이션에서 발생하는 섀도우 AI와 데이터 유출 리스크를 확인합니다. 프롬프트 활동을 모니터링하고, 민감 데이터의 이동을 추적하며, SaaS 설정 상태를 평가해 거버넌스 공백을 제거합니다. 위험 소지가 있는 브라우저 기반 AI 활동을 식별하고, 기업이 사용하는 AI SaaS 서비스를 평가합니다.
LLM 레드팀 테스트
프롬프트 인젝션, 탈옥, 민감 정보 노출, 환각, 안전하지 않은 출력, 다국어 및 인코딩 공격, 서비스 거부, 멀티모달 조작에 대해 LLM을 직접 테스트합니다. 스캔 리포트는 OWASP, MITRE ATLAS, EU AI Act에 매핑되어 제공되며, 모델이 운영 환경에 반영되기 전에 적용할 수 있는 가드레일 권고가 함께 제시됩니다. 공격자가 시도하기 전에 같은 방식의 테스트를 먼저 수행하는 것이 이 기능의 목적입니다. 결과는 판정만 남지 않습니다. 사용된 프롬프트와 모델 응답, 심각도, 통과와 실패 판정, 성공한 탈옥 사례, 그리고 통제가 실패한 기술적 근거를 함께 확인할 수 있습니다.
MCP와 에이전틱 AI(Agentic AI) 보안
MCP 서버를 발견하고 스캔해 AI 에이전트와 기업 시스템 사이의 연결을 점검합니다. 툴 포이즈닝, 인자 인젝션, SSRF, DNS 리바인딩, 러그풀 공격, 안전하지 않은 파일 접근, 스푸핑, 명령 실행, 자격 증명 노출을 탐지해 에이전트가 안전하지 않은 동작을 수행하지 않도록 가시성을 제공합니다. 어떤 MCP 서버가 존재하고 무엇을 노출하고 있는지, 그중 어떤 항목이 에이전트의 위험한 행동으로 이어질 수 있는지를 구분해 확인할 수 있습니다.
에이전틱 애플리케이션 거버넌스
코드와 인가 정책부터 워크로드와 런타임까지, 에이전틱 AI의 전체 라이프사이클을 관리 대상으로 삼습니다. AI 코드를 스캔하고 Cedar 정책을 검증하며, 호스트와 컨테이너에 걸쳐 에이전틱 워크로드와 에이전트를 추적합니다. eBPF 커널 가시성과 MCP 모니터링을 결합해 에이전트의 행위를 추적하고 권한을 검증합니다. 코드, 컨테이너, 정책이 운영 환경에 반영되기 전 단계에서 AI 리스크를 확인하는 시프트 레프트 적용도 같은 흐름 안에 포함됩니다.
승인 이후 모니터링
AI 리스크는 배포 시점에 끝나지 않습니다. 호스트와 컨테이너, MCP 서버, 브라우저 기반 AI 사용에 걸쳐 모델의 활동과 런타임 활동을 지속적으로 모니터링하고, 포스처 드리프트와 의심스러운 활동, 데이터 유출 징후를 탐지합니다. 테스트 단계부터 운영 단계까지 AI가 승인된 범위 안에서 동작하고 있다는 사실을 실시간 증거로 산출합니다.
컴플라이언스와 감사 대응
TotalAI는 산출된 증거를 세 가지 용도로 활용할 수 있도록 구성되어 있습니다. 규제 대응 측면에서는 감사에 제출할 수 있는 형태의 AI 증거를 NIST AI RMF, EU AI Act, OWASP Top 10 for LLM, MITRE ATLAS에 맞춰 정렬합니다. 내부 감사 측면에서는 이사회에 보고할 수 있는 수준의 리포트와 AI 리스크 및 통제에 대한 추적 가능한 GRC 감사 기록을 제공합니다. 고객 대응 측면에서는 보안 질의서 작성 부담을 줄이고, 공급업체의 AI 리스크를 기술적 증거를 근거로 평가할 수 있게 합니다. 이렇게 산출된 증거는 고객 보안 질의서, 공급업체 평가, 이사회 보고, 규제 검토에 사용됩니다. 리포트는 감사와 경영진이 확인하는 질문에 그대로 대응합니다. 어떤 AI 시스템을 보유하고 있는지, 그중 무엇이 규정을 준수하는지, 어떤 문제가 아직 해결되지 않았는지입니다.
☑️ AI 리스크를 다른 엔터프라이즈 리스크와 함께 관리
TotalAI는 Qualys Enterprise TruRisk Platform 위에서 동작합니다. 따라서 AI 리스크를 취약점, 클라우드, 컨테이너, 애플리케이션, 인프라 리스크와 함께 평가할 수 있습니다.
배포는 이미 운영 중인 Cloud Agent로 이루어집니다. 신규 에이전트나 코드 변경, 추가 인프라가 필요하지 않으며 발견된 항목은 기존에 사용하던 워크플로로 그대로 전달됩니다.
☑️ 자주 묻는 질문
TotalAI는 LLM 스캐너나 프롬프트 방화벽과 어떻게 다른가요?
스캐너와 방화벽은 프롬프트나 클라우드 서비스를 개별 단위로 확인합니다. TotalAI는 발견된 항목을 자산, 워크로드, 소유자, 통제, 비즈니스 리스크와 연결하며, 발견과 포스처, 적대적 테스트, MCP와 런타임, 코드 보안을 하나의 리스크 운영 모델 안에서 다룹니다.
신규 에이전트를 배포해야 하나요?
필요하지 않습니다. 기존 Qualys Cloud Agent와 커넥터, 스캐너를 그대로 사용하며 호스트, 클라우드, 네트워크, SaaS에 대한 발견이 곧바로 시작됩니다.
외부로 반출할 수 없는 모델도 테스트할 수 있나요?
가능합니다. 내부 온프레미스 스캐너가 방화벽 내부에서 동일한 테스트를 수행하므로 민감하거나 비공개로 운영되는 모델에도 적용할 수 있습니다.
산출된 증거는 어떤 프레임워크에 매핑되나요?
모든 탐지 항목이 OWASP Top 10 for LLM, MITRE ATLAS, EU AI Act 조항, NIST AI RMF 등에 매핑됩니다. 프롬프트와 응답, 분석 기록이 함께 남기 때문에 감사, 도입 심사, 모델 검토 절차의 근거 자료로 사용할 수 있습니다.
☑️ 마무리
AI 도입 범위가 넓어질수록 확인해야 할 것은 AI를 얼마나 쓰고 있는지가 아니라, 사용 중인 AI가 어떤 상태이고 그 통제가 작동하고 있는지입니다. Qualys TotalAI는 이 확인을 발견과 평가, 조치, 리포트라는 하나의 흐름으로 처리하고, 그 결과를 감사와 규제 대응에 사용할 수 있는 증거로 남깁니다. Enterprise TruRisk Platform 위에서 동작하므로 AI 리스크를 기존 취약점 및 클라우드 리스크와 같은 기준으로 관리할 수 있습니다.
클라우드네트웍스는 Qualys 공식 파트너로서 고객사 환경에 맞는 적용 범위 검토와 도입, 도입 이후 운영을 지원하고 있습니다. TotalAI 검토를 계획하고 계시다면 아래 링크를 통해 문의해 주시기 바랍니다.
▶ Qualys TotalAI 자세히보기
[출처 : Qualys, "Qualys TotalAI | AI Governance & Risk Management", https://www.qualys.com/apps/totalai, Qualys, "Qualys TotalAI Trial | AI Governance and Risk Management", https://www.qualys.com/free-trial-new/totalai, Qualys, "Operationalize AI Governance Across Shadow GenAI, MCP, and Agentic Workloads with Qualys TotalAI", [출처 : Qualys, "Qualys TotalAI | AI Governance & Risk Management", https://www.qualys.com/apps/totalai, Qualys, "Qualys TotalAI Trial | AI Governance and Risk Management", https://www.qualys.com/free-trial-new/totalai, Qualys, "Operationalize AI Governance Across Shadow GenAI, MCP, and Agentic Workloads with Qualys TotalAI", https://blog.qualys.com/product-tech/2026/07/29/ai-governance-evidence-gap-totalai]