

SIEM은 오랫동안 로그를 모으고 컴플라이언스 보고서를 만드는 도구로 인식되어 왔습니다. 지금의 SIEM은 실시간 탐지, 알림 상관분석, 행위 분석, 위협 조사, 케이스 관리, 자동화된 대응까지 포함하는 영역으로 확장되었습니다. UEBA와 SOAR처럼 한때 별도 제품군이었던 기능도 이제는 SIEM 안에서 기본적으로 기대되는 요소가 되었습니다.
역할이 넓어진 만큼 선정 기준도 달라졌습니다. 탐지 엔진의 성능만 보는 것이 아니라, 분석가가 하루 종일 머무는 작업 환경으로서 어떤 경험을 제공하는지, 보안 데이터와 IT 운영 데이터를 중복 없이 다룰 수 있는지, 자체 환경에 맞는 탐지 콘텐츠를 직접 만들고 개선할 수 있는지를 함께 확인해야 합니다.
2026년 6월 발표된 'IDC MarketScape: Worldwide SIEM 2026 Vendor Assessment'는 이 확인 항목들을 평가 기준으로 정리한 리포트입니다. 이 글에서는 리포트가 제시한 SIEM 검토 기준을 살펴보고, 그 기준에서 리더로 선정된 스플렁크(Splunk)의 평가 내용과 Splunk Enterprise Security의 주요 기능을 이어서 정리합니다.
☑️ IDC MarketScape 2026 SIEM 평가
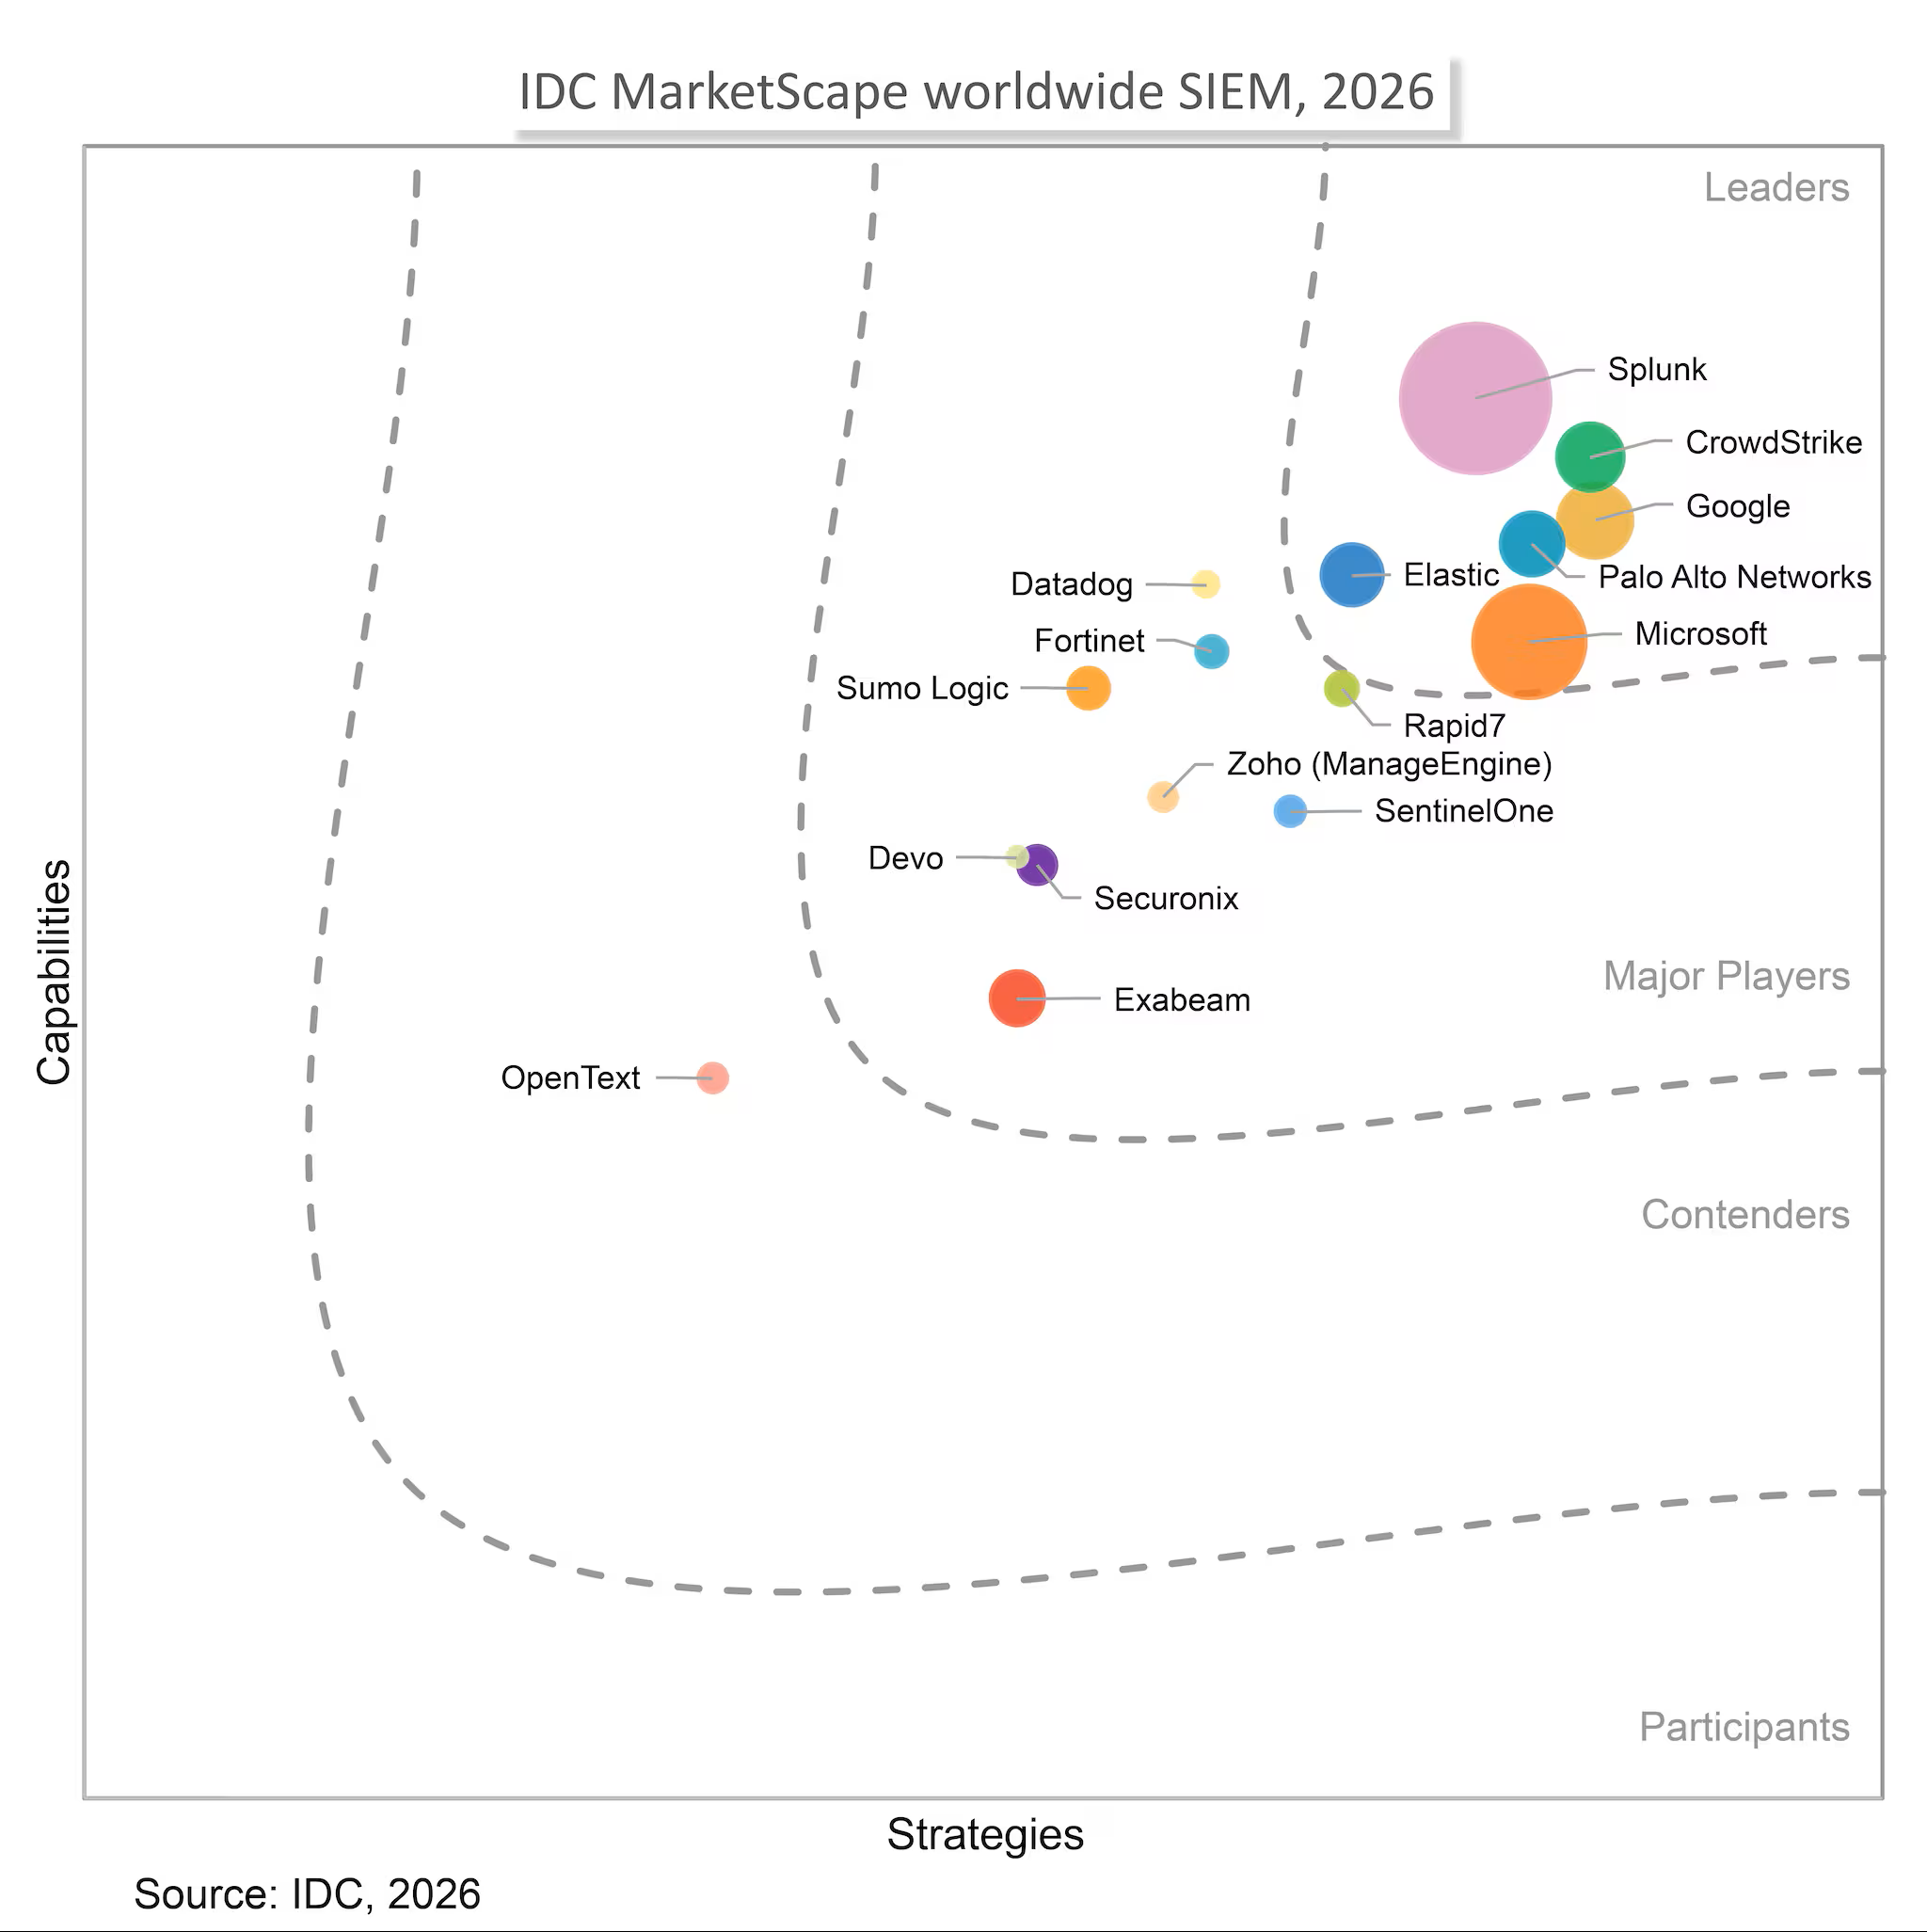
이번 평가는 SIEM 공급업체의 현재 역량과 중기 전략을 함께 측정해 시장 내 위치를 표시합니다. 평가 결과와 평가 방식을 차례로 살펴봅니다.
☑️ Splunk가 받은 평가 결과
스플렁크는 이번 평가에서 리더 카테고리에 위치했습니다. 2022년과 2024년 평가에 이은 결과입니다. 강점으로 언급된 항목은 네 가지입니다. SIEM, SOAR, UEBA, Attack Analyzer를 하나의 작업 화면에서 결합한 통합 조사 구조, 커뮤니티가 축적한 탐지 콘텐츠 저변, 보안과 운영 텔레메트리를 동일한 데이터 플레인에서 처리하는 아키텍처, 그리고 분석가 경험을 바꾸지 않으면서 데이터 위치를 선택할 수 있는 배포 유연성입니다.
☑️ IDC MarketScape의 평가 방식과 대상 기준
IDC MarketScape는 정성적 기준과 정량적 기준을 함께 적용한 스코어링을 거쳐 각 벤더의 위치를 하나의 그래픽으로 표현하는 분석 모델입니다. 벤더 점수는 벤더 대상 상세 설문과 인터뷰, 공개 정보, 실제 사용자 경험을 바탕으로 산출됩니다.
평가 축은 두 가지입니다. y축은 현재 시점의 역량과 서비스 구성이 고객 요구와 얼마나 정렬되어 있는지를 반영합니다. x축은 향후 3~5년간 고객이 요구할 사항과 벤더의 미래 전략이 얼마나 맞물리는지를 나타냅니다. 그래픽에서 벤더 마커의 크기는 해당 시장 세그먼트 내 시장 점유율을 의미합니다.
평가 대상이 되기 위한 조건도 명시되어 있습니다.
- XDR, NDR, 보안 분석, 로그 관리가 아니라 SIEM으로 마케팅되는 제품일 것
- 벤더 관리형이 아니라 고객이 직접 관리하는 형태로 상용 제공될 것
- 하나의 클라우드나 보안 플랫폼에 한정되지 않고 여러 보안 소스에서 텔레메트리를 수집할 것
- 최소 4개 글로벌 지역에서 판매되는 전 세계 대상 제품일 것
- 2025년 기준 SIEM 매출 5천만 달러 이상을 달성했을 것
리더 위치가 의미를 갖는 이유는 여기에 있습니다. 현재 제품 기능만으로 결정되는 결과가 아니라, 글로벌 판매 규모와 매출 요건을 충족한 벤더군 안에서 현재 역량과 3~5년 전략 정렬도를 함께 평가한 결과이기 때문입니다.
☑️ SIEM 평가에서 실무자가 가장 중요하게 보는 항목
IDC가 보안 실무자를 대상으로 진행한 조사에서 SIEM의 중요 요소로 반복해서 상위에 오른 항목은 두 가지입니다. 실시간 탐지 엔진과 분석가의 조사 경험입니다.
운영상의 불만도 같은 지점에서 발생합니다. 조직이 지목하는 가장 큰 두 가지 운영 불편 요소는 탐지 튜닝과 조사 워크플로였습니다. 너무 넓게 발동하는 탐지는 조직 환경의 맥락을 반영하기 위해 지속적인 보정을 요구합니다. 여러 도구를 오가야 하는 조사는 대응을 지연시키고 분석가의 인지 부하를 높입니다. 자산 컨텍스트와 위협 인텔리전스를 조사 인터페이스 안에서 제공하는 SIEM은 이 마찰을 직접 줄인다는 것이 IDC의 설명입니다.
데이터 수집 범위도 함께 지적됩니다. IDC 조사에 따르면 조직의 73%는 자사 환경을 완전히 모니터링하는 데 필요한 데이터의 75% 미만만 수집하고 있습니다. 이 격차의 원인은 기술이 아니라 비용과 복잡성으로 설명됩니다. 볼륨 기반 과금 모델이 로그 수집 범위와 예산 사이에 긴장을 만들고, 조직은 이를 데이터를 빼는 방식으로 해소합니다. 그렇게 생긴 사각지대가 공격자가 활동하는 지점이 됩니다.
정리하면 오늘날 SIEM 평가는 네 가지 질문으로 좁혀집니다. 조사를 한 화면에서 끝낼 수 있는가, 자사 환경에 맞는 탐지를 만들 수 있는가, 비용 때문에 빼놓은 데이터를 다시 수집 대상으로 되돌릴 수 있는가, 규제 요건에 맞춰 데이터가 놓일 곳을 정할 수 있는가입니다. 스플렁크에 대해 언급된 강점은 이 네 질문과 직접 맞닿아 있습니다.
☑️ IDC MarketScape가 평가한 Splunk의 강점
1. 단일 작업 화면에서 완결되는 통합 조사
첫 번째 강점은 Splunk Enterprise Security Premier가 SIEM, SOAR, UEBA, Attack Analyzer를 하나의 작업 화면에서 결합한다는 점입니다. 여기에 공유 케이스 관리와 파인딩 기반 탐지가 적용되어, 상관관계가 있는 이벤트를 하나의 조사 뷰로 묶어 보여줍니다. 앞서 언급한 조사 워크플로 문제, 즉 분석가가 여러 도구를 오가면서 발생하는 지연과 인지 부하를 구조적으로 줄이는 방식에 해당합니다. 분석 인력이 제한된 환경일수록 조사 한 건에 드는 시간이 곧 처리 가능한 사건 수를 결정하기 때문에, 화면 전환을 줄이는 구조는 운영 규모와 직접 연결됩니다.
2. 커뮤니티가 축적한 탐지 콘텐츠 저변
두 번째 강점은 커뮤니티입니다. 고객들은 .conf 컨퍼런스, 사용자 그룹, Splunkbase를 포함한 스플렁크 커뮤니티를 동료 학습과 콘텐츠 공유의 의미 있는 자원으로 인식하고 있었습니다. Splunkbase와 커뮤니티 포럼에 축적된 사용자 개발 콘텐츠는 각 조직이 자사 환경에 맞는 탐지를 구성하는 데 도움이 된다는 평가입니다. SIEM 운영에서 탐지 콘텐츠는 도입 이후에도 계속 확장해야 하는 영역입니다. 벤더가 제공하는 기본 탐지만으로는 산업별, 환경별 요건을 모두 충족하기 어렵습니다. 참고하고 응용할 수 있는 콘텐츠 저변이 넓다는 것은 운영 초기 진입 부담과 이후 성숙도 확보 속도에 직접 영향을 줍니다. 기능 목록에는 드러나지 않지만, 장기간 축적된 사용자 기반이 있어야 만들어지는 자산입니다.
3. 보안과 운영 데이터를 하나의 데이터 플레인에서 처리하는 구조
세 번째 강점은 데이터 아키텍처입니다. Splunk 플랫폼은 보안 텔레메트리와 운영 텔레메트리를 동일한 데이터 플레인에서 수집합니다. 이 구조가 보안 팀과 IT 팀을 함께 지원하고 중복 데이터 인제스션을 최소화하는 데 기여한다는 평가를 받았습니다. 스플렁크가 SIEM 외에도 동일한 데이터 분석 엔진을 공유하는 옵저버빌리티와 IT 운영 용도를 함께 지원하기 때문에 가능한 구성입니다. 앞서 언급한 73%의 데이터 수집 격차와 연결해 보면 의미가 명확해집니다. 수집량이 곧 비용으로 이어지는 SIEM 환경에서 중복 수집을 줄이는 것은 같은 예산으로 더 넓은 범위를 모니터링할 수 있다는 뜻이 됩니다. 이미 IT 운영 모니터링 용도로 로그를 수집하고 있는 조직이라면, 보안 용도로 별도 파이프라인을 구성할 때 발생하는 비용과 관리 포인트를 함께 계산해 볼 필요가 있습니다.
4. 데이터 위치를 선택할 수 있는 배포 유연성
네 번째 강점은 배포와 데이터 위치의 유연성입니다. Splunk Enterprise Security는 Splunk Enterprise 기반의 자체 관리형 배포로 운영하거나, AWS, Azure, Google Cloud Platform에 호스팅되는 Splunk Cloud Platform 기반 SaaS로 운영할 수 있습니다. 여기에 컴퓨팅과 스토리지의 분리, Edge Processor 및 Ingest Processor의 SPL2 파이프라인, Amazon S3와 Amazon Security Lake를 대상으로 하는 페더레이티드 서치가 결합됩니다. 분석가 경험을 바꾸지 않으면서 데이터가 위치할 곳을 선택할 수 있다는 것이 평가의 요지입니다. 데이터 소재지 요건이나 망 분리 정책이 적용되는 국내 금융, 공공, 제조 환경에서는 이 항목이 아키텍처 설계에 직접 영향을 줍니다. 전체 데이터를 한곳에 모으는 방식과 원 위치에 두고 검색으로 연결하는 방식 중 무엇이 적합한지는 규제 요건과 데이터량에 따라 달라집니다.
☑️ Splunk Enterprise Security가 적합한 환경
IDC MarketScape는 Splunk Enterprise Security를 검토할 만한 조건도 함께 제시했습니다.
첫째, 온프레미스와 클라우드 데이터 스토어 전반에 걸친 페더레이티드 서치가 필요하고 보안과 운영 텔레메트리를 하나의 플랫폼에서 수집하려는, 하이브리드 또는 멀티클라우드 환경의 대형 기업입니다.
둘째, 기본 제공 콘텐츠에만 의존하지 않고 강력하고 유연한 질의 언어를 활용해 자체 탐지와 분석을 직접 작성하고 튜닝하며 반복 개선하려는 SOC 팀입니다. 이런 팀에 적합도가 높다고 평가되었습니다.
☑️ Splunk Enterprise Security의 주요 기능
Splunk Enterprise Security는 위협 탐지, 조사, 대응(TDIR) 워크플로를 하나의 작업 화면으로 통합한 SIEM 기반 SecOps 플랫폼입니다. SIEM을 중심으로 SOAR, UEBA, 위협 인텔리전스, 탐지 엔지니어링, 자산 가시성 기능이 결합되어 있습니다.
앞에서는 IDC MarketScape가 평가한 지점을 정리했다면, 여기서는 그 평가의 근거가 되는 기능을 살펴봅니다.
조사가 이어지는 통합 작업 화면
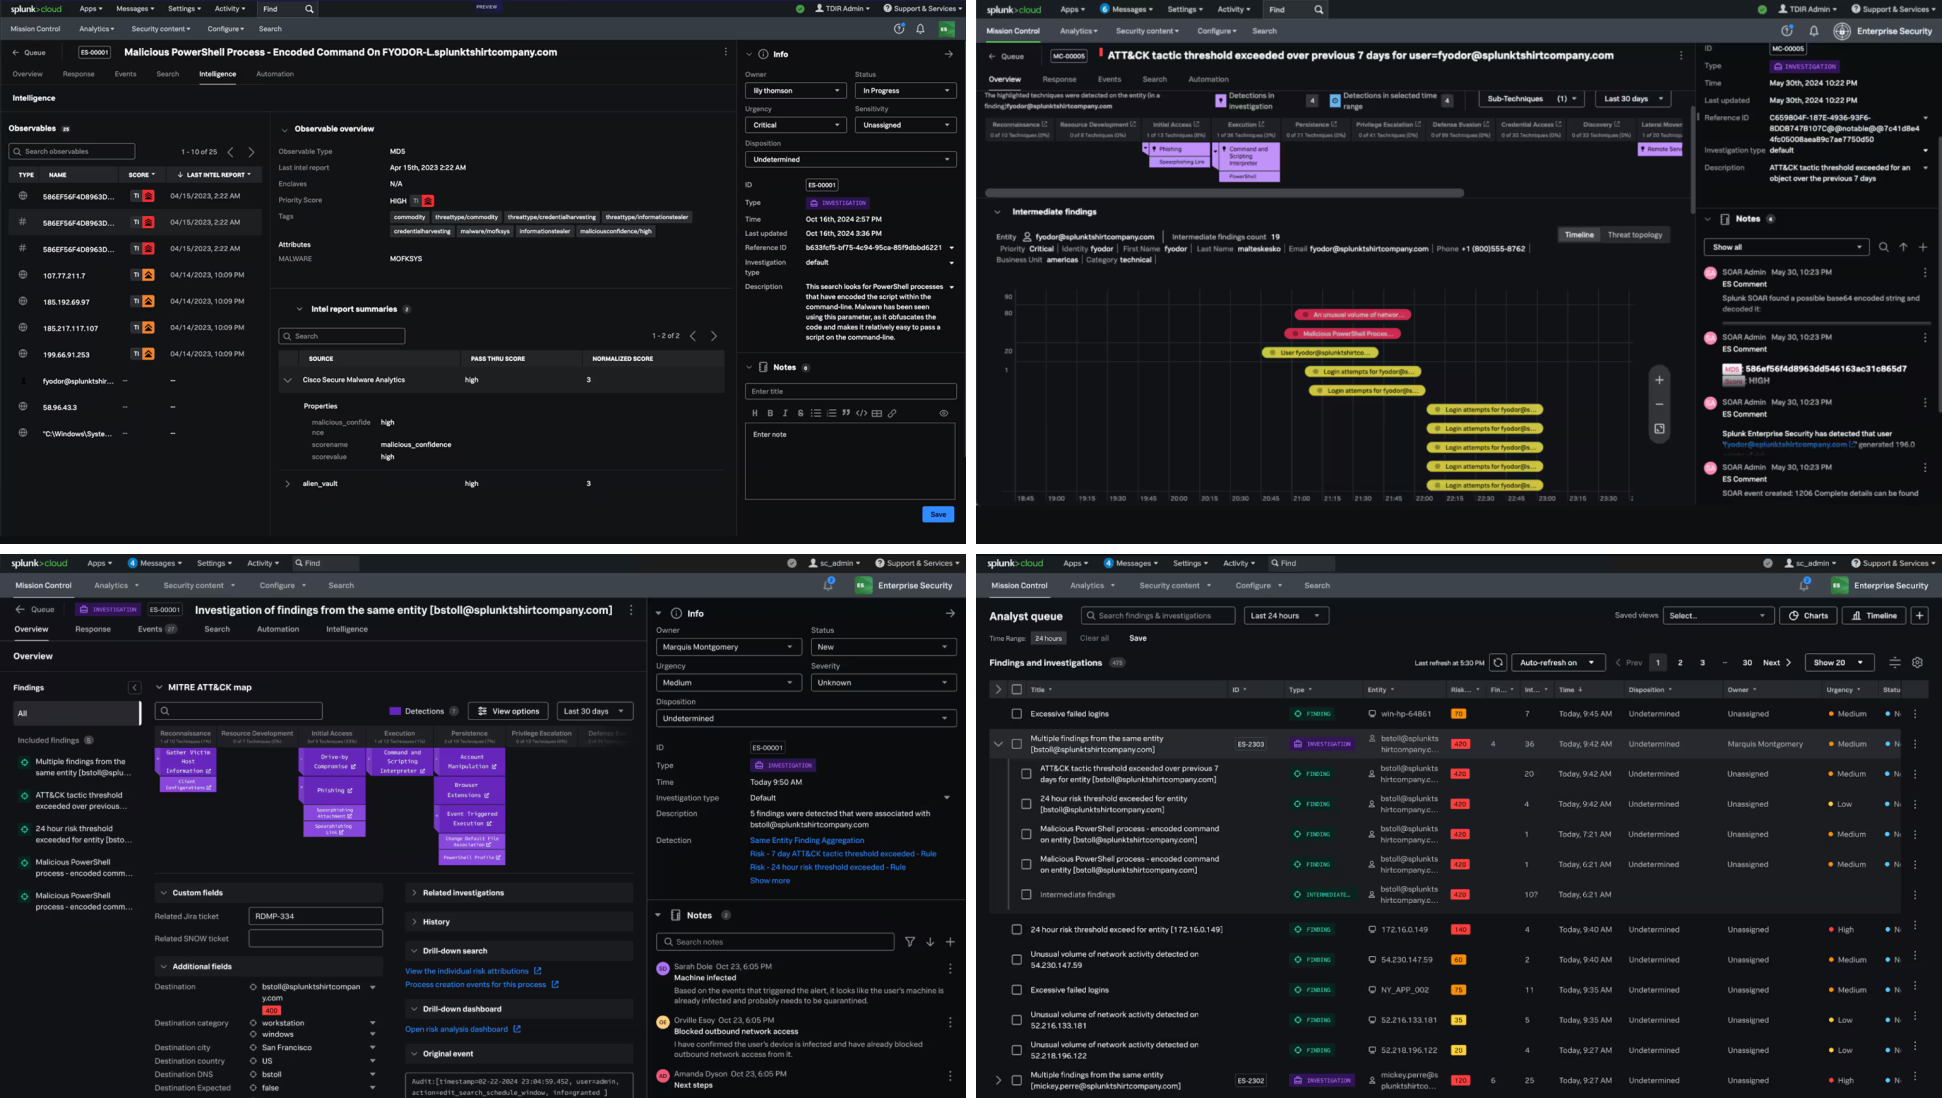
분석가 작업 화면은 Mission Control입니다. 팀 기반 작업 큐가 구성 가능한 룰셋에 따라 파인딩을 라우팅하기 때문에, 서로 다른 SOC 팀이 동일한 인스턴스 위에서 각자의 업무를 수행할 수 있습니다. 공유 케이스 관리가 적용되어 상관관계가 있는 이벤트는 하나의 조사 뷰로 묶입니다. 분석가는 이 화면에서 파인딩 확인부터 조사, 대응까지 이어갑니다. SIEM 화면에서 탐지를 확인한 뒤 SOAR 콘솔로 옮겨 자동화를 실행하고 다시 다른 화면에서 사용자 행위를 조회하는 방식과 비교하면, 조사에 드는 시간뿐 아니라 판단 근거의 일관성에서도 차이가 생깁니다.
탐지 규칙을 만들고 관리하는 방식
Enterprise Security 8.x는 차이 확인과 롤백이 가능한 탐지 버전 관리를 도입했습니다. Detection Studio는 탐지 규칙의 작성, 튜닝, 검증, 배포까지 이어지는 과정을 하나의 경험으로 제공하며, MITRE ATT&CK 프레임워크 기준 커버리지를 측정해 탐지 공백을 확인할 수 있습니다. 앞서 IDC가 지적한 탐지 튜닝 부담을 고려하면, 탐지 규칙을 버전으로 관리하고 문제 발생 시 이전 버전으로 되돌릴 수 있다는 점은 운영 안정성과 연결되는 항목입니다.
리스크 기반 알림과 위협 인텔리전스
Finding-Based Detections는 개별 리스크 이벤트를 자산과 아이덴티티 컨텍스트를 활용해 더 높은 신뢰도의 파인딩으로 상관분석합니다. 파인딩은 타임스탬프, 키/값 쌍, 엔티티 정보, 영향도, 리스크 점수, 위협 객체 등 관측된 세부 정보를 기준으로 구성됩니다. 여기에 리스크 기반 알림(RBA)이 결합되어 엔티티와 연관된 파인딩에 따라 0~100 범위의 정규화된 점수를 산출합니다. 인시던트 검토 과정에서 점수를 펼쳐 계산 내역과 탐지 활동 타임라인을 확인할 수 있습니다. 알림 건수가 아니라 어떤 엔티티에 위험이 누적되고 있는지를 기준으로 우선순위를 정하는 방식이라, 처리 대상을 좁히는 데 활용됩니다. 위협 인텔리전스는 정규화된 스코어와 컨텍스트를 함께 제공합니다. 시스코 탈로스(Cisco Talos) 위협 인텔리전스는 추가 비용 없이 활용할 수 있습니다. 조사 단계에서 외부 인텔리전스를 별도 도구에서 조회하지 않아도 되는 구조를 만드는 요소입니다.
UEBA를 통한 내부자 위협 탐지
UEBA는 행위 기반 이상 탐지와 머신러닝을 사용해 사용자와 엔티티 행위의 미세한 편차를 식별합니다. 계정 오남용, 자격 증명 탈취, 측면 이동처럼 시그니처 기반 탐지로는 확인이 어려운 유형이 주요 대상입니다. 머신러닝 모델과 사용자 행위 모델은 조직의 프로세스, 정책, 자산, 사용자 역할, 운영 기능에 맞춰 조정할 수 있습니다. 조직마다 정상 행위의 기준이 다르기 때문에, 모델을 자사 환경에 맞게 보정할 수 있는지는 오탐 수준을 좌우하는 요소가 됩니다.
SOAR 기반 대응 자동화
SOAR는 보안 워크플로를 자동화해 수작업과 대응 시간을 줄이는 기능입니다. Splunkbase에는 300개 이상의 서드파티 도구 연동과 2,800개 이상의 자동화 액션을 지원하는 SOAR 앱이 제공됩니다. 기존 보안 스택을 교체하지 않고 연동 범위를 확장할 수 있다는 것이 스플렁크가 설명하는 활용 방식입니다. 여기에 Response Plans, 프롬프트 기반 자동화, 비주얼 플레이북 에디터가 함께 제공됩니다. 자동화 구성 경험이 많지 않은 인력도 대응 절차를 표준화할 수 있도록 구성된 부분입니다.
자산과 리스크 가시성
Asset and Risk Intelligence는 Exposure Analytics로 발전하는 과정에 있습니다. 수집된 텔레메트리에서 자산과 아이덴티티를 발견하고 컨텍스트를 부여하며, 구성 이상 여부에 대한 패턴 검사를 적용합니다. 조사 단계에서 자산 컨텍스트를 별도 도구에서 조회하지 않아도 되는 구조를 만드는 요소입니다.
SOC 업무별 AI 에이전트
스플렁크는 범용 어시스턴트가 아니라 SOC의 개별 업무를 담당하는 여섯 개의 AI 에이전트를 제시했습니다. Detection Builder Agent는 탐지 엔지니어가 가설 단계에서 운영 배포까지 이동하는 과정을 지원하고, SOP Agent는 표준 운영 절차를 대응 계획으로 전환합니다. Triage Agent는 파인딩을 평가하고 판단 근거를 설명하며, Malware Threat Reversing Agent는 악성 스크립트의 동작을 설명하고 지표를 추출합니다. Guided Response Agent와 Automation Builder Agent는 승인된 절차를 실행 가능한 대응 액션과 SOAR 플레이북으로 바꿉니다. 여섯 에이전트가 담당하는 작업은 모두 시간이 많이 소요되면서 반복되는 영역입니다. 탐지 룰 작성, 알림 분류, 악성코드 분석, 플레이북 구성처럼 숙련된 인력이 필요하지만 정형화가 가능한 업무를 에이전트가 맡고, 사람은 판단과 승인에 집중하는 구성입니다.
☑️ SIEM 도입을 검토할 때 확인할 항목
IDC MarketScape는 기술 구매자를 위한 확인 항목도 제시합니다. 벤더와 무관하게 SIEM 검토 체크리스트로 활용할 수 있습니다.
- 이미 사용 중인 보안 도구 및 기타 도구와의 연동 수준. 정보가 한자리에 모이면 분석가의 화면 전환 시간이 줄고 봉쇄 속도가 빨라집니다.
- 벤더가 제공하는 콘텐츠의 유용성. 위협 인텔리전스, 탐지 룰, 위협 헌팅, 플레이북의 범위와 갱신 주기, MITRE ATT&CK 같은 프레임워크와의 정렬 수준을 확인합니다.
- AI로 달성 가능한 성과. 알림 분류, 조사, 위협 헌팅, 탐지 룰 생성, 파서 개발 등 워크플로 안에서 동작하는 에이전트 기능을 확인합니다.
- 초기 배포부터 주요 로그 소스에 대한 실제 탐지 가동까지 걸리는 기간. 시간과 인력, 비용 측면의 투자 규모를 사전에 파악합니다.
- 조사 인터페이스와 케이스 관리 기능. 질의 언어의 유연성과 여러 도구를 오가지 않고 컨텍스트를 제공하는 정도를 확인합니다.
- 온프레미스, 클라우드, 하이브리드 중 필요한 배포 형태. 규제와 데이터 주권 요건이 클라우드 운영 가능 여부를 결정할 수 있습니다.
- 컴플라이언스 리포팅 방식. 주기적인 내보내기와 가져오기 대신 데이터가 GRC 솔루션으로 흐르는 구조인지 확인합니다.
- 실질적인 총소유비용. 데이터 볼륨과 보관 기간이 늘어날 때 비용이 어디서 증가하는지를 함께 검토합니다.
- 벤더가 제공하는 성숙도 향상 프로그램. 현재 탐지와 로깅, 운영 역량을 벤치마킹하고 개선 로드맵을 제시하는지 확인합니다.
☑️ 자주 묻는 질문
SIEM이란 무엇인가요?
SIEM은 여러 소스의 데이터를 모아 알림을 상관분석하고 보안 조사를 시작하며 정책과 컴플라이언스 보증을 지원하는 데이터 플랫폼입니다. 공격이나 침입, 오남용, 장애를 나타낼 수 있는 이벤트 패턴을 식별하는 것이 기본 역할입니다. 최근에는 케이스 관리와 자동화 워크플로 같은 SOAR 기능, 사람의 감독 아래 동작하는 AI 에이전트까지 SIEM의 범위에 포함되고 있습니다.
IDC MarketScape는 무엇인가요?
IDC MarketScape는 특정 시장에서 기술·서비스 공급업체의 경쟁 적합성을 평가해 위치를 표시하는 분석 모델입니다. 정성적 기준과 정량적 기준을 함께 적용한 스코어링을 거치며, 현재 시점의 역량과 향후 3~5년 전략 정렬도라는 두 축으로 각 벤더를 배치합니다. 벤더 대상 설문과 인터뷰, 공개 정보, 실제 사용자 경험이 점수 산출에 함께 반영됩니다.
Splunk Enterprise Security는 어떤 제품인가요?
Splunk Enterprise Security는 위협 탐지, 조사, 대응(TDIR) 워크플로를 하나의 경험으로 통합한 SecOps 플랫폼입니다. SIEM을 기반으로 SOAR와 UEBA를 결합하고, 역할별 AI를 SOC 워크플로에 내장해 분석가가 도구를 오가지 않고 조사와 대응을 이어갈 수 있도록 구성되어 있습니다. Essentials와 Premier 두 에디션으로 제공됩니다.
Splunk Enterprise Security Essentials와 Premier의 차이는 무엇인가요?
포함 기능 범위에서 차이가 있습니다. Essentials는 코어 SIEM, Threat Intelligence Management, Detection Engineering, Exposure Analytics에 AI Assistant가 더해진 구성이며, Premier는 여기에 Splunk SOAR, UEBA, Threat Analysis가 추가됩니다. 자동화와 사용자 행위 분석을 초기부터 적용할 계획이라면 Premier 구성이 검토 대상이 됩니다.
온프레미스 환경에서도 사용할 수 있나요?
사용할 수 있습니다. Splunk Enterprise Security는 Splunk Enterprise 기반의 자체 관리형 배포로 운영하거나, AWS, Azure, Google Cloud Platform에서 Splunk Cloud Platform 기반 SaaS로 운영할 수 있습니다. 고객은 온프레미스, 하이브리드, 멀티클라우드 환경에 배포하며 보안 데이터와 운영 데이터를 동일한 데이터 플레인에서 수집합니다. 다만 일부 AI 기능은 공식 자료에 클라우드 제공으로 표기되어 있어 배포 형태별 기능 범위 확인이 필요합니다.
☑️ 마무리
IDC MarketScape 2026 SIEM 평가에서 Splunk Enterprise Security가 인정받은 지점은 네 가지입니다. 조사를 한 화면에서 끝낼 수 있는 통합 작업 구조, 자사 환경에 맞는 탐지를 만들 수 있게 하는 커뮤니티 콘텐츠 저변, 보안과 운영 데이터를 중복 없이 다루는 데이터 플레인, 데이터 위치를 선택할 수 있는 배포 유연성입니다. 네 항목 모두 기능 목록이 아니라 SOC가 실제로 겪는 운영 부담과 연결됩니다. 2025년 Gartner® Magic Quadrant™ for Security Information and Event Management에서 11회 연속 리더에 오른 것도 이런 운영 관점의 평가가 누적된 결과에 가깝습니다.
다만 리더로 평가받은 제품이 곧바로 우리 환경에 맞는다는 뜻은 아닙니다. 수집 대상 데이터 범위 설계, 기존 보안 솔루션과의 연동, 탐지 콘텐츠 확보와 튜닝, 에디션과 배포 형태 결정, 운영 인력이 실제로 사용할 수 있는 워크플로 정착까지 이어지는 과정이 남습니다.
클라우드네트웍스는 Splunk 공식 파트너로 금융, 통신, 카드, 이커머스 등 대규모 환경에서 SIEM 구축을 수행해 왔습니다. 계열사 단위 보안 데이터 통합, 온프레미스와 클라우드가 혼재된 환경의 전사 단일 관제, 기존 탐지 룰 마이그레이션과 SOAR 자동화가 실제로 다뤄온 과제입니다. SIEM 전환이나 SOC 운영 개선을 검토 중이시라면 '문의하기' 버튼을 통해 문의해 주시기 바랍니다.
▶ IDC MarketScape 2026 SIEM 리포트 전문 보기
▶ 스플렁크(Splunk) 제품보기
[출처 : IDC, "IDC MarketScape: Worldwide SIEM 2026 Vendor Assessment", IDC #US54126826e, June 2026, IDC, "IDC MarketScape: Worldwide SIEM 2022 Vendor Assessment", IDC #US49029922, November 2022, IDC, "IDC MarketScape: Worldwide SIEM for Enterprise 2024 Vendor Assessment", IDC #US51541324, September 2024, Gartner, "Magic Quadrant for Security Information and Event Management", 2025, Splunk, "Splunk Named a Leader in the 2026 IDC MarketScape for Worldwide SIEM", Splunk, "Splunk Enterprise Security", Splunk, "Enterprise Security Features"]