

피싱은 오래된 공격 방식입니다. 그런데도 보안 운영 조직이 가장 많은 시간을 쓰는 영역 중 하나로 남아 있고, 최근에는 공격 형태가 정교해지면서 조사 난도까지 함께 올라갔습니다.
부담은 건수에서만 나오지 않습니다. 의심스러운 이메일이 신고되고 알림이 생성된 다음부터가 실제 업무의 시작입니다. 메시지 상세 정보는 한 도구에서, 링크 분석은 다른 도구에서, 아티팩트 보강은 또 다른 도구에서 확인해야 합니다. 그러는 동안 지금 보고 있는 것이 공격 전체인지 일부인지도 판단해야 합니다. 하루에 처리하는 알림 수를 곱해 보면 조사보다 도구 사이를 오가는 데 쓰는 시간이 더 큽니다.
스플렁크 엔터프라이즈 시큐리티(Splunk Enterprise Security)에는 이 문제를 겨냥한 Automated Threat Analysis 기능이 추가됐습니다. 피싱 공격 체인을 자동으로 실행하고 분석해, 판단에 필요한 컨텍스트와 증거를 분석가의 작업 화면에 제공하는 기능입니다. Splunk Attack Analyzer에서 시작된 핵심 위협 분석 기능을 Enterprise Security 안에서 바로 쓸 수 있게 한 것으로, Premier 에디션에서 제공됩니다.
☑️ 피싱 조사가 SOC의 시간을 소모하는 구조
피싱 공격은 악성 링크가 그대로 노출되는 형태에서 벗어났습니다. 조사 난도를 높이는 방식은 크게 세 가지입니다.
리다이렉트 체인 뒤에 최종 목적지를 숨기는 방식이 있습니다. QR 코드를 사용해 사용자를 원본 이메일 밖의 경로로 유도하는 방식도 있습니다. 이 유형은 기존 이메일 게이트웨이를 우회하는 경우가 많습니다. 크리덴셜 탈취 페이지를 CAPTCHA 게이트 뒤에 배치하는 방식도 사용됩니다. 수동 분석을 어렵게 만들어 방어 측의 대응 속도를 늦추려는 의도입니다.
처음에는 간단해 보이던 메일 한 건이 여러 도구에 흩어진 맥락을 모아야 하는 조사로 이어지는 이유입니다.
여기에 분석 도구의 한계가 더해집니다. 레거시 분석 도구는 분석가가 판단에 사용할 만한 신호를 충분히 제공하지 못하는 경우가 있어, 다음과 같은 질문에 답하기 위해 수동 검증에 시간을 쓰게 됩니다.
- 이 메시지가 알려진 브랜드를 사칭하고 있는가
- 해당 URL이 의심스러운 곳으로 연결되는가
- 에스컬레이션할 근거가 충분한가, 아니면 노이즈인가
보안 팀은 대량의 신고 메일과 중복, 오탐을 함께 처리합니다. 모든 의심 메일에 같은 수준의 수작업이 필요하다면 SOC의 시간은 실제로 중요한 위협이 아닌 곳에 쓰이게 됩니다.
☑️ Automated Threat Analysis가 피싱 조사를 처리하는 방식
Automated Threat Analysis는 고정확도 피싱 분석을 기존 보안 워크플로 안으로 가져오는 방식으로 설계됐습니다. 동작은 피싱 위협 가시성 확보, 일관된 조사 수행, 종단 간 자동화 워크플로 세 가지로 나뉩니다.
신고된 피싱 메일을 Analyst Queue에서 바로 확인
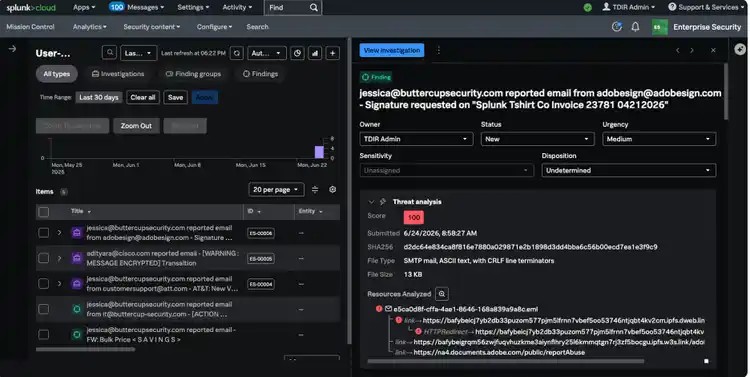
Automated Threat Analysis는 신고된 피싱 이메일을 Enterprise Security의 Analyst Queue에 직접 표시하고, 조사에 필요한 컨텍스트를 한곳에 모읍니다. 분석가는 보안 이벤트가 실제 위협인지 선별하고 유형별로 분류해 조사를 진행하던 환경에서 그대로 피싱 공격 체인을 분해할 수 있습니다. 공격 체인이 Enterprise Security 안에서 자동으로 분해되므로 위협의 범위와 심각도를 더 적은 수작업으로 파악할 수 있습니다.
이 방식은 이메일을 둘러싼 보안 맥락을 유지합니다. 영향을 받은 사용자, 연관된 시스템, 해당 엔티티와 연결된 다른 활동, 이미 진행 중인 조사 내용을 함께 확인할 수 있기 때문입니다. 그 결과 숙련된 분석가의 도구 전환 작업이 줄어들고, 경험이 적은 분석가도 따라가고 신뢰하기 쉬운 워크플로가 만들어지며, SOC 전체의 피싱 조사 속도가 빨라집니다.
판정과 사칭 브랜드까지 자동 추출되는 조사 근거
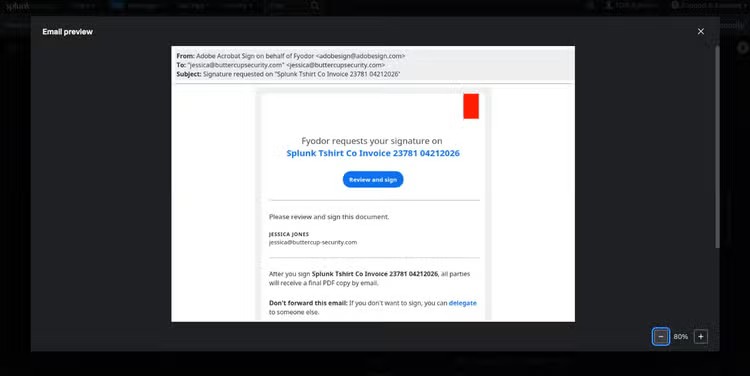
컨텍스트가 작업 흐름 안에 있는 것만으로는 충분하지 않고, 실제로 판단에 쓸 수 있는 수준이어야 합니다. Automated Threat Analysis는 앞의 질문에 인라인으로 답할 수 있도록 판정(Verdict)과 신뢰도(Confidence), 시스템 태그, 피싱 킷 패밀리, 사칭된 브랜드, 자동 추출된 콘텐츠. 이메일 스크린샷, 임베디드 URL, QR 코드, URL과 QR 코드가 최종 목적지까지 연결되는 경로를 보여주는 리소스 체인 등과 같은 근거를 제공합니다.
이메일 스크린샷 캡처는 사칭과 시각적 기만을 검증하는 또 하나의 빠른 수단입니다. 텍스트 기반 지표만으로 판단하기 어려운 브랜드 사칭 유형을 Enterprise Security 안에서 바로 확인할 수 있습니다.
이렇게 근거를 자동으로 추출해 보여주면 분석가는 지금 보고 있는 것이 무엇인지, 왜 의심스러운지, 공격자가 무엇을 노리는지를 빠르게 파악할 수 있습니다. 분석가의 주 작업 공간 안에서 위협 컨텍스트가 제공되므로 조사가 간소화되고, 신뢰할 수 있는 결과를 바탕으로 대응 시간을 단축할 수 있습니다. 선별 속도와 에스컬레이션 판단, SOC 전반의 판단 신뢰도가 함께 개선됩니다.
리스크 점수 기반 우선순위화와 대응 자동화 연계
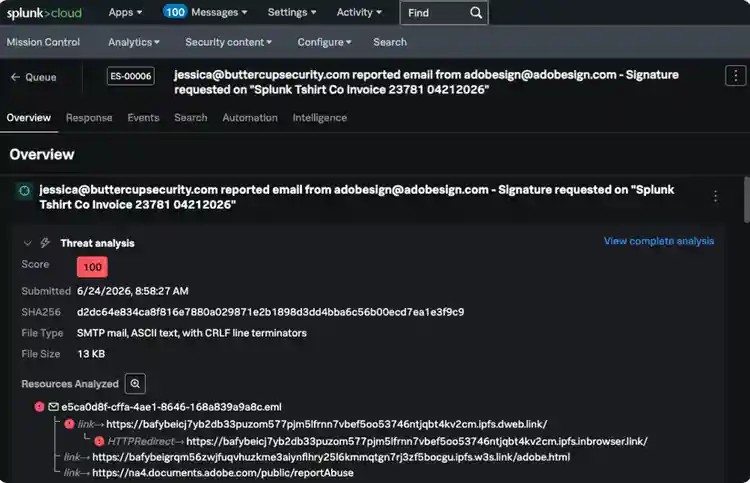
Automated Threat Analysis는 0에서 100 사이의 리스크 점수를 제공하며 점수가 높을수록 위험도가 높다는 의미입니다. 점수가 높은 이메일은 실제 위협일 가능성이 있는 항목으로 우선 처리 대상이 됩니다.
이 기능은 저위험 항목을 조기에 걸러내고 강한 신호를 먼저 노출시켜 불필요한 조사 작업을 줄입니다. 개별 조사 속도만 빨라지는 것이 아니라 SOC가 큐 전체에 시간을 배분하는 방식이 달라집니다.
우선순위가 정리된 분석 결과는 대응 단계로 이어집니다. Automated Threat Analysis를 Enterprise Security의 네이티브 SOAR 및 AI 기능과 함께 활용하면 지능형 자동화를 구성하고 종단 간 워크플로를 운영할 수 있습니다.
☑️ Automated Threat Analysis 주요 특징
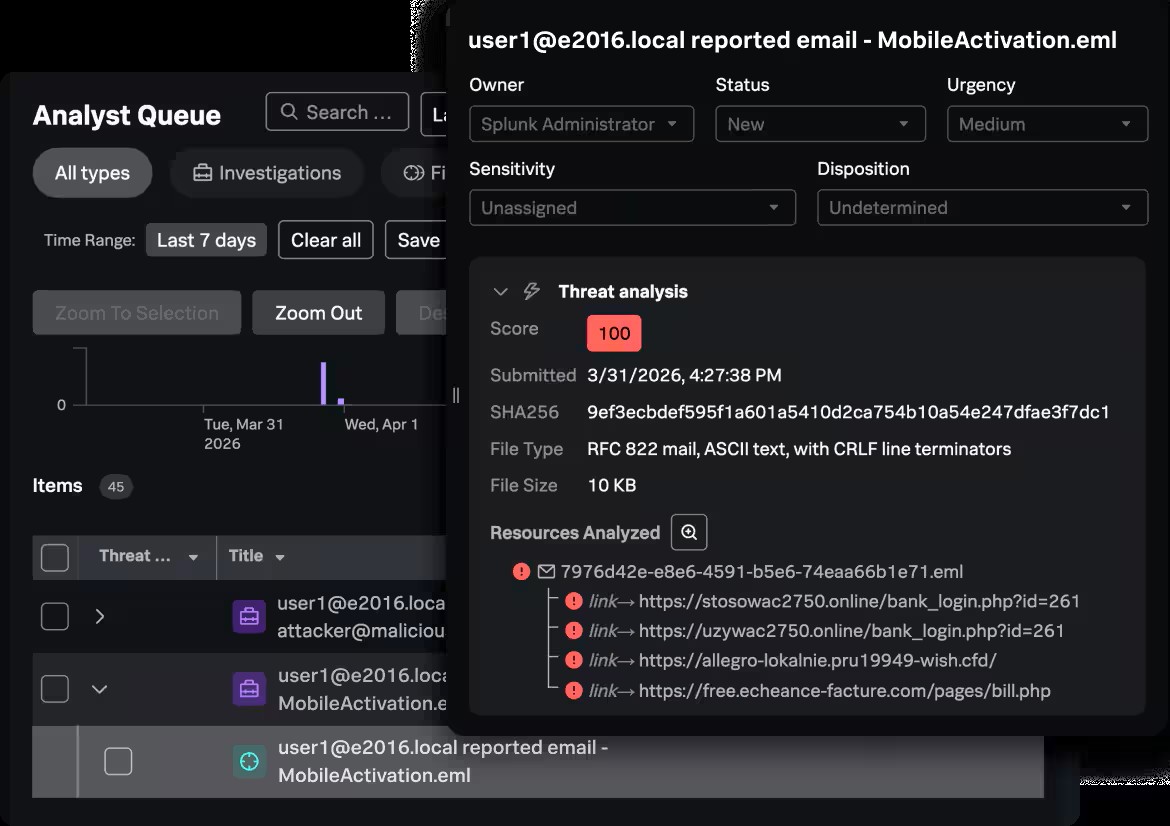
지금까지 살펴본 조사 흐름은 Automated Threat Analysis가 기본 기능으로 제공하는 분석 요소 위에서 동작합니다. Automated Threat Analysis는 피싱 공격 체인을 분해하고 자동화된 피싱 포렌식 결과를 분석가의 주 작업 공간에 전달합니다. 도구 전환과 수동 조사 작업을 없애 SOC가 피싱 위협을 더 빠르고 정확하게, 신뢰할 수 있는 결과를 바탕으로 조사하고 대응하며 무력화하도록 지원하는 것이 이 기능의 역할입니다.
특징은 세 가지로 정리됩니다.
- 자동 공격 체인 분석: 공격 체인을 자동으로 분석해 최종 페이로드까지 도달합니다. 리다이렉트나 QR 코드처럼 중간 단계가 여러 번 이어지는 구조에서도 수작업을 줄이면서 악성 활동에 대한 종합적인 가시성을 확보할 수 있습니다.
- 실행 가능한 위협 요약: 위협 점수와 분석된 리소스를 포함한 분석 결과 개요를 제공합니다. 개별 지표를 하나씩 확인하기 전에 심각도와 공격 의도를 먼저 평가할 수 있습니다.
- 상세 위협 포렌식: 분석 과정에서 악성 콘텐츠를 추출하고 트리거된 탐지 내용을 상세히 기록합니다. 초기 선별을 마친 뒤 더 깊은 조사가 필요한 사건에서 활용할 수 있는 정보입니다.
☑️ Splunk Enterprise Security 구성 요소와 에디션
Splunk Enterprise Security는 위협 탐지, 조사, 대응(TDIR)을 하나로 묶은 플랫폼으로 에이전틱 AI와 SOAR, UEBA, SIEM이 통합되어 있습니다. Automated Threat Analysis가 도구 전환 없이 조사를 이어갈 수 있는 것도 이 플랫폼 위에서 동작하기 때문입니다.
Enterprise Security가 제공하는 주요 구성은 다음과 같습니다.
- SIEM: 도메인, 클라우드, 디바이스를 가리지 않고 데이터를 관리하고 검색, 분석합니다. AI 기반 탐지와 알림 우선순위화로 SOC 팀이 정탐에 집중하도록 지원합니다.
- 리스크 기반 알림(RBA): 고정확도 위협 탐지로 알림량을 최대 90%까지 줄입니다. 정탐률을 높여 중요한 위협에 집중할 수 있게 합니다.
- SOAR: 보안 워크플로를 자동화해 수작업과 알림 피로, 대응 시간을 줄입니다.
- UEBA: 머신러닝과 행동 기반 이상 탐지로 계정 오남용, 크리덴셜 탈취, 측면 이동 같은 내부자 위협과 고도화된 위협을 조기에 식별합니다.
- Detection Studio: 탐지 계획, 개발, 테스트, 배포, 모니터링에 이르는 라이프사이클을 제공하며 MITRE ATT&CK 프레임워크 기준 커버리지를 측정합니다. AWS 클라우드 환경에서 제공됩니다.
- Exposure Analytics: 자산과 사용자를 지속적으로 식별하고 보안 이벤트에 상세 컨텍스트를 더해 리스크 우선순위화를 지원합니다.
- Threat Intelligence: 시스코 탈로스(Cisco Talos) 위협 인텔리전스를 추가 비용 없이 활용할 수 있습니다.
- AI Assistant: 자연어 질의, 가이드 워크플로, 요약, 자동 리포트를 제공합니다.
- Federated Search와 Federated Analytics: 데이터 위치에 구애받지 않는 검색과 분석을 지원합니다.
Enterprise Security는 Essentials와 Premier 두 가지 에디션으로 제공되며, Automated Threat Analysis는 Premier 에디션에 포함됩니다.
| 기능 | Essentials Edition | Premier Edition |
| SIEM | 포함 | 포함 |
| Threat Intelligence | 포함 | 포함 |
| Detection Studio | 포함 | 포함 |
| Exposure Analytics | 포함 | 포함 |
| SOAR | 미포함 | 포함 |
| UEBA | 미포함 | 포함 |
| Automated Threat Analysis | 미포함 | 포함 |
☑️ Splunk Attack Analyzer와 Automated Threat Analysis의 관계
Splunk Attack Analyzer는 멀웨어와 피싱 분석에 특화된 독립형 솔루션입니다. Automated Threat Analysis는 Premier 에디션에 직접 내장된 네이티브 기능으로, Splunk Attack Analyzer에서 시작된 다수의 핵심 위협 분석 기능을 Enterprise Security 안으로 가져온 형태입니다. 향후 릴리스에서 추가 기능 개선이 예정되어 있습니다.
☑️ 자주 묻는 질문
Automated Threat Analysis는 무엇인가요?
Automated Threat Analysis는 피싱 공격 체인을 자동으로 분석해 포렌식 인사이트와 위협 컨텍스트를 분석가의 주 작업 공간에 전달하는 Splunk Enterprise Security Premier 에디션의 내장 기능입니다. 분석가는 Enterprise Security를 벗어나지 않고 피싱 위협을 선별하고 조사할 수 있습니다.
QR 코드 피싱(퀴싱)도 분석할 수 있나요?
가능합니다. Automated Threat Analysis는 OCR과 이미지 분석을 사용해 QR 코드를 자동으로 디코딩하고 내장된 URL을 최종 목적지까지 추적합니다. 기존 이메일 게이트웨이를 우회하는 경우가 많은 퀴싱 시도를 Enterprise Security 환경 안에서 분석하고 선별할 수 있습니다.
어떤 에디션에서 사용할 수 있나요?
Automated Threat Analysis는 Splunk Enterprise Security Premier 에디션에서 제공됩니다. Essentials 에디션에는 포함되지 않으며, SOAR와 UEBA도 Premier 에디션 기능입니다.
Splunk Attack Analyzer와 어떻게 다른가요?
Splunk Attack Analyzer는 멀웨어와 피싱 분석에 특화된 독립형 솔루션이고, Automated Threat Analysis는 Premier 에디션에 내장된 네이티브 기능입니다. Splunk Attack Analyzer에서 시작된 핵심 위협 분석 기능을 Enterprise Security 안으로 가져온 형태이며, 추가 기능 개선이 예정되어 있습니다.
피싱 대응 시간(MTTR) 단축에 어떻게 기여하나요?
여러 도구를 오가며 수행하던 수작업을 줄이는 방식으로 기여합니다. SOC가 이미 탐지, 조사, 대응 워크플로를 운영하는 작업 공간에서 고정확도 피싱 분석이 이루어지므로 선별부터 대응까지 걸리는 시간을 줄일 수 있습니다.
☑️ 마무리
피싱 공격이 리다이렉트 체인과 QR 코드, CAPTCHA 게이트를 활용하는 방향으로 바뀐 만큼 조사 방식도 함께 바뀌어야 합니다. Automated Threat Analysis는 피싱 공격 체인 분석을 Splunk Enterprise Security 안에서 처리해 도구 전환을 줄이고, 판정과 사칭 브랜드, 리소스 체인 같은 근거를 분석가에게 직접 제공하며, 리스크 점수를 기준으로 처리 순서를 나누고 대응 자동화까지 연결할 수 있도록 지원합니다.
클라우드네트웍스는 Splunk 전담 조직과 축적된 구축 경험을 바탕으로 도입 검토부터 운영까지 지원하고 있습니다. Enterprise Security 에디션 구성 검토, 피싱 대응 프로세스 설계, SOAR 연계 등 고객 환경에 맞는 방안이 필요하시면 아래 링크를 통해 문의해 주시기 바랍니다.
▶ 스플렁크(Splunk) 제품보기
[출처 : Splunk, "Automated Threat Analysis: Centralize and Accelerate Phishing Investigations in Splunk Enterprise Security", https://www.splunk.com/en_us/blog/security/centralize-and-accelerate-phishing-investigations-in-splunk-enterprise-security.html, Splunk, "Automated Threat Analysis", https://www.splunk.com/en_us/products/automated-threat-analysis.html, Splunk, "Splunk Enterprise Security", https://www.splunk.com/en_us/products/enterprise-security.html]